

NAC 是什麼?
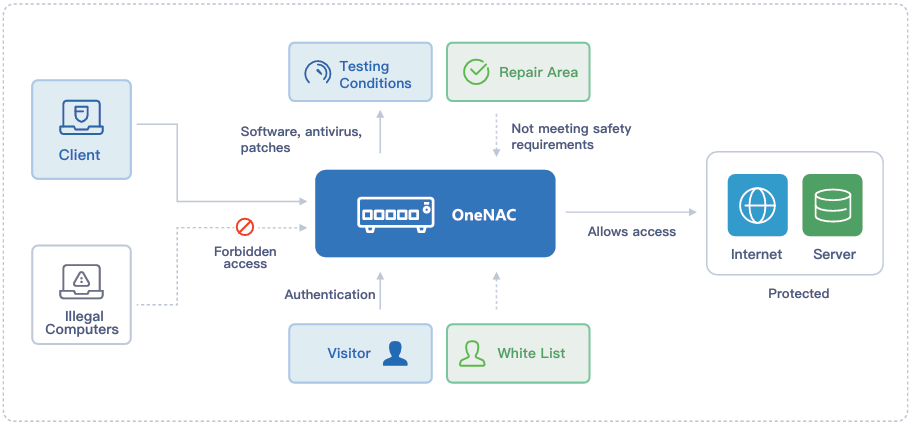
網路存取控制(NAC)是一套結合設備識別、身分驗證、安全準入與動態管控的系統,目的是在設備連接到企業網路之前,先進行完整的身份查核與風險評估。簡單來說,NAC 就像是企業網路的大門守衛,確保每一位“來訪者”都經過許可且符合安全政策。
NAC 系統通常具備以下核心功能:
-
裝置識別與分類:自動識別接入的裝置類型(如PC、手機、印表機、IoT設備),建立設備資產清單。
-
身分驗證與授權機制:支援 802.1X、Agent-based、Web Portal 等多種驗證方式。
-
安全檢查與合規驗證:檢查設備是否安裝防毒軟體、是否更新補丁、是否存在弱密碼等。
-
網路隔離與策略分權:根據風險程度,自動將設備分配到不同的網段,或隔離高風險裝置。
-
行為監控與審計追蹤:即時監測設備連線行為,記錄可疑操作與異常存取,支援審計合規。
為何企業需要 NAC?
傳統網路安全策略多數集中在防火牆與邊界安全,但在零信任架構與內部威脅成為主流風險的背景下,這已遠遠不夠。未經授權的筆電、手機、物聯網設備,一旦接入企業網路,就可能成為入侵管道。NAC 能幫助企業從設備進入網路的第一刻起,進行風險控管與即時決策,大幅降低資安風險。
企業實施 NAC 可帶來以下具體效益:
-
防止非授權設備或人員擅自連線
-
提升資訊資產的可見性與管理效率
-
自動執行準入政策,減少人工干預
-
降低內部橫向攻擊、勒索病毒擴散風險
-
滿足合規要求,強化稽核能力
OneNAC:打造統一、智能的網路準入平台
為因應多變的辦公環境與安全挑戰,OneNAC 提供一套全方位的企業級網路存取控制解決方案,協助企業落實動態風險管理與零信任安全架構。
OneNAC 的核心能力包括:
-
跨平台裝置識別與分類:無論有線、無線或遠端 VPN 裝置,皆可即時辨識與標籤。
-
彈性接入控制策略:支援靜態、動態 VLAN,並可根據使用者角色、地點、時間自動調整策略。
-
非授權設備主動阻斷:發現可疑設備自動隔離,並通知管理者處理。
-
全程行為監控與稽核:提供豐富的日誌與可視化介面,協助追溯資安事件。
-
與AD/LDAP/防毒/防火牆系統整合:串聯既有資安架構,打造閉環管理。
無論您是科技公司、金融機構、製造業、醫療組織,OneNAC 都能助您全面強化網路存取安全,提升IT治理效率,降低營運風險。


