

OneNAC
網絡存取控制
OneNAC網絡接入閘道整合認證、安全檢查、修復、存取控制及行為審計,提供一站式網絡存取管理,協助企業管理用戶及設備的實名認證、網絡邊界防護、端點接入發現與定位,以及追蹤和審計,滿足核心業務存取控制及網絡接入安全合規要求。
OneNAC網絡接入閘道整合認證、安全檢查、存取控制及審計,協助企業管理用戶及設備實名認證、網絡接入防護與追蹤。

相容各種網絡環境
支援多種主流存取控制技術,並可同時採用不同阻斷技術,避免單一技術受環境限制。

高可擴展性
除核心存取控制功能外,更可無縫擴展端點安全管理功能,確保接入網絡的端點安全可信。

靈活部署方案
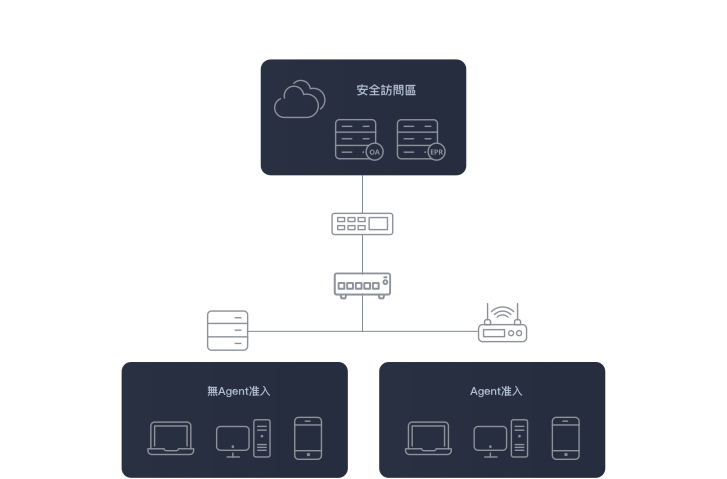
採用純旁路部署,無須更改網絡架構及設定;亦支援多種容災方案,可靠性高。
入網安檢,存取控制
解決設備接入問題,防範未經授權的設備接入所引發的病毒傳播、資料外洩、惡意攻擊、木馬植入及靜默監聽等安全風險。
端點存取控制
透過身份認證、用戶端安裝及管理員審批等彈性方式,滿足企業不同的網絡接入控制需求。
入網合規檢測
支援自訂合規檢查條件,隔離有風險的端點並自動修復,確保端點符合安全基準後才可接入網絡。
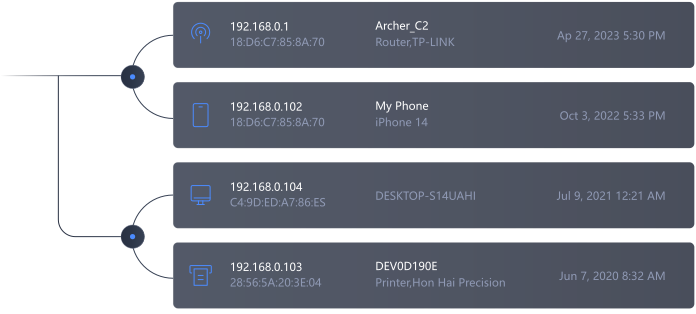
網絡資產管理
透過主動掃描及被動偵測,自動發現接入網絡的設備,識別設備類型並以可視化方式展示。
身份認證管理
支援本地帳戶、AD網域及短訊等認證方式,滿足用戶實名認證與集中管理的入網需求。
網絡維運管理
審計所有接入設備的操作,並管理IP地址的完整生命週期,建立統一的安全接入管理平台。
訪客管理
為接入網絡的訪客提供靈活的認證管理方式,完善網絡存取管理。
應用場景
訪客接入管控
場景描述
隨着市場發展和服務行業的需要,合作夥伴互訪日趨頻繁,帶來相應的安全風險。訪客可能未經管控便接入網絡並存取內部資源,而接入端點的安全狀況亦未必受監察,增加內部網絡的風險。
解決的問題
● 規範訪客入網流程
● 防止內部資料外洩
● 定位訪客入網身份
● 防止越權存取
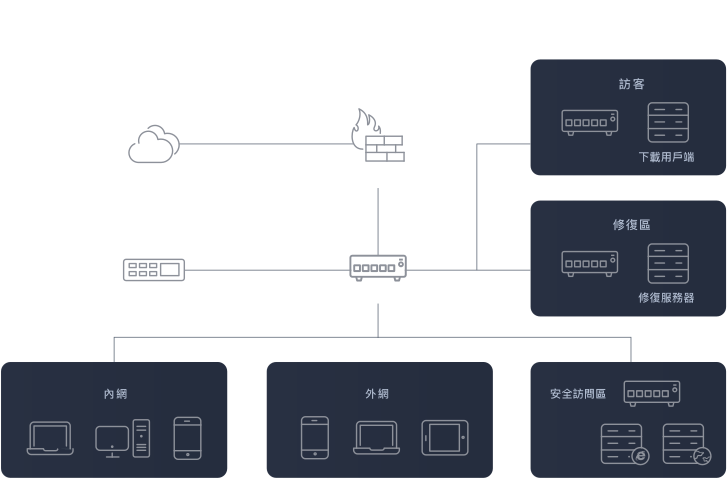
內部網絡接入合規管理
場景描述
內部網絡持續擴大,端點種類日益增加,安全設定亦不一致,令維運人員難以集中管理。發生安全事件時,也可能無法及時定位及應對。
解決的問題
● 實現資產集中管理
● 統一制定下發端點安全策略
● 實現人員與資產綁定
● 安全事件審計定位
安全價值

集中管理設備接入
系統提供一站式網絡存取控制流程,涵蓋設備發現、訪客管理、認證授權、合規檢查、隔離修復、權限管理及接入追蹤。

彈性認證與管控
提供多種靈活易用、符合分級保護要求的混合存取控制方式,協助企業實現接入狀態清晰、設備可信、網絡邊界可控。

符合等級保護合規要求
檢查未經授權的設備擅自連接內部網絡的情況,透過自動化及可視化方式準確定位,並有效管控其網絡資源存取權限。

協同聯動、安全可控
支援與Ping32端點安全管理產品協同運作,確保端點符合安全要求後才可接入網絡,並以標準化方式管理內網,降低安全風險。


