

在现代企业中,文件泄密的风险不断增加,尤其是在信息化高度发展的今天,如何有效防止文件泄密成为企业信息安全管理中的重要一环。本文将介绍四种有效的文件防泄密措施,帮助企业更好地保护其核心数据和信息。
一、文件加密
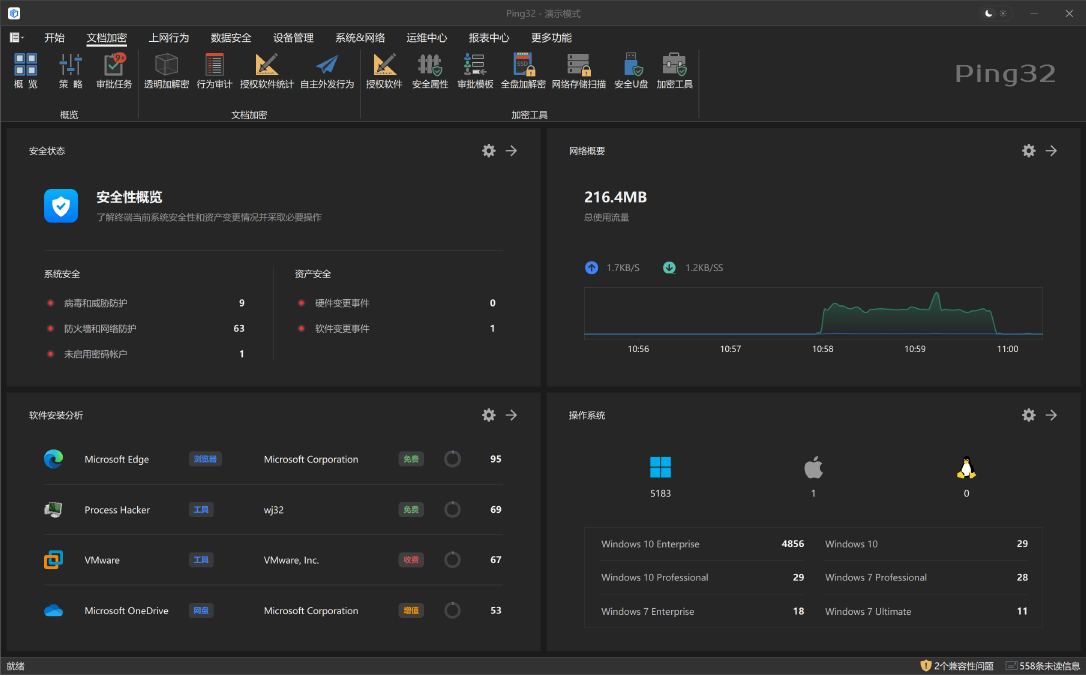
文件加密是一种基础且高效的防泄密措施。通过加密技术,企业可以将重要文件转换为只有特定密钥才能解密的形式,即使文件被非法获取,也难以解读内容。以下是几种常用的加密方法:- 对称加密:使用相同的密钥进行加密和解密。优点是加密和解密速度快,但密钥管理难度较大。
- 非对称加密:采用成对的公钥和私钥进行加密和解密,安全性较高,但加密速度较慢,适用于传输中的数据加密。
- 混合加密:结合对称加密和非对称加密的优点,既提高了安全性又兼顾了效率。
二、访问控制与权限管理
访问控制和权限管理是防止文件泄密的重要策略之一。通过严格控制谁可以访问哪些文件,企业可以有效减少因权限滥用或管理不当导致的泄密风险。具体措施包括:- 身份认证:采用多因素认证(MFA)和单点登录(SSO)技术,确保只有经过认证的人员才能访问企业系统和文件。
- 最小权限原则:只授予员工完成工作所需的最低权限,避免过度授权。
- 访问日志监控:实时监控和记录文件的访问情况,及时发现并应对异常访问行为。
三、数据防泄漏(DLP)技术
数据防泄漏(DLP)技术是一种专门用于防止敏感数据被未经授权的人员访问、传输或泄露的技术。DLP系统可以实时检测、监控和阻止可疑的数据操作行为,常见的功能包括:- 内容监控:对文件内容进行深度分析,识别并保护敏感信息,如个人信息、财务数据等。
- 数据分类:将企业数据按照敏感程度进行分类,不同级别的数据设置不同的保护措施。
- 文件追踪:跟踪文件的生命周期,从创建、存储、传输到删除的全过程,确保文件的操作符合企业安全策略。
四、员工安全意识培训
员工安全意识培训是防止文件泄密的最后一道防线。即使企业采用了最先进的技术手段,如果员工缺乏安全意识,仍可能发生泄密事件。因此,企业应定期开展信息安全培训,提高员工的安全意识,具体包括:- 密码管理:教导员工如何设置强密码,并定期更新,避免使用简单或重复的密码。
- 社交工程防范:通过案例分析,让员工了解社交工程攻击的手段及应对策略,避免因被攻击者利用而泄露信息。
- 移动设备安全:培训员工如何安全使用个人设备,特别是在远程办公时,防止因设备丢失或网络不安全导致的泄密。


