

核心能力
连接现有身份源,统一管理用户、应用认证与访问授权,结合证书配置和事件审计,让企业身份管理清晰有序。
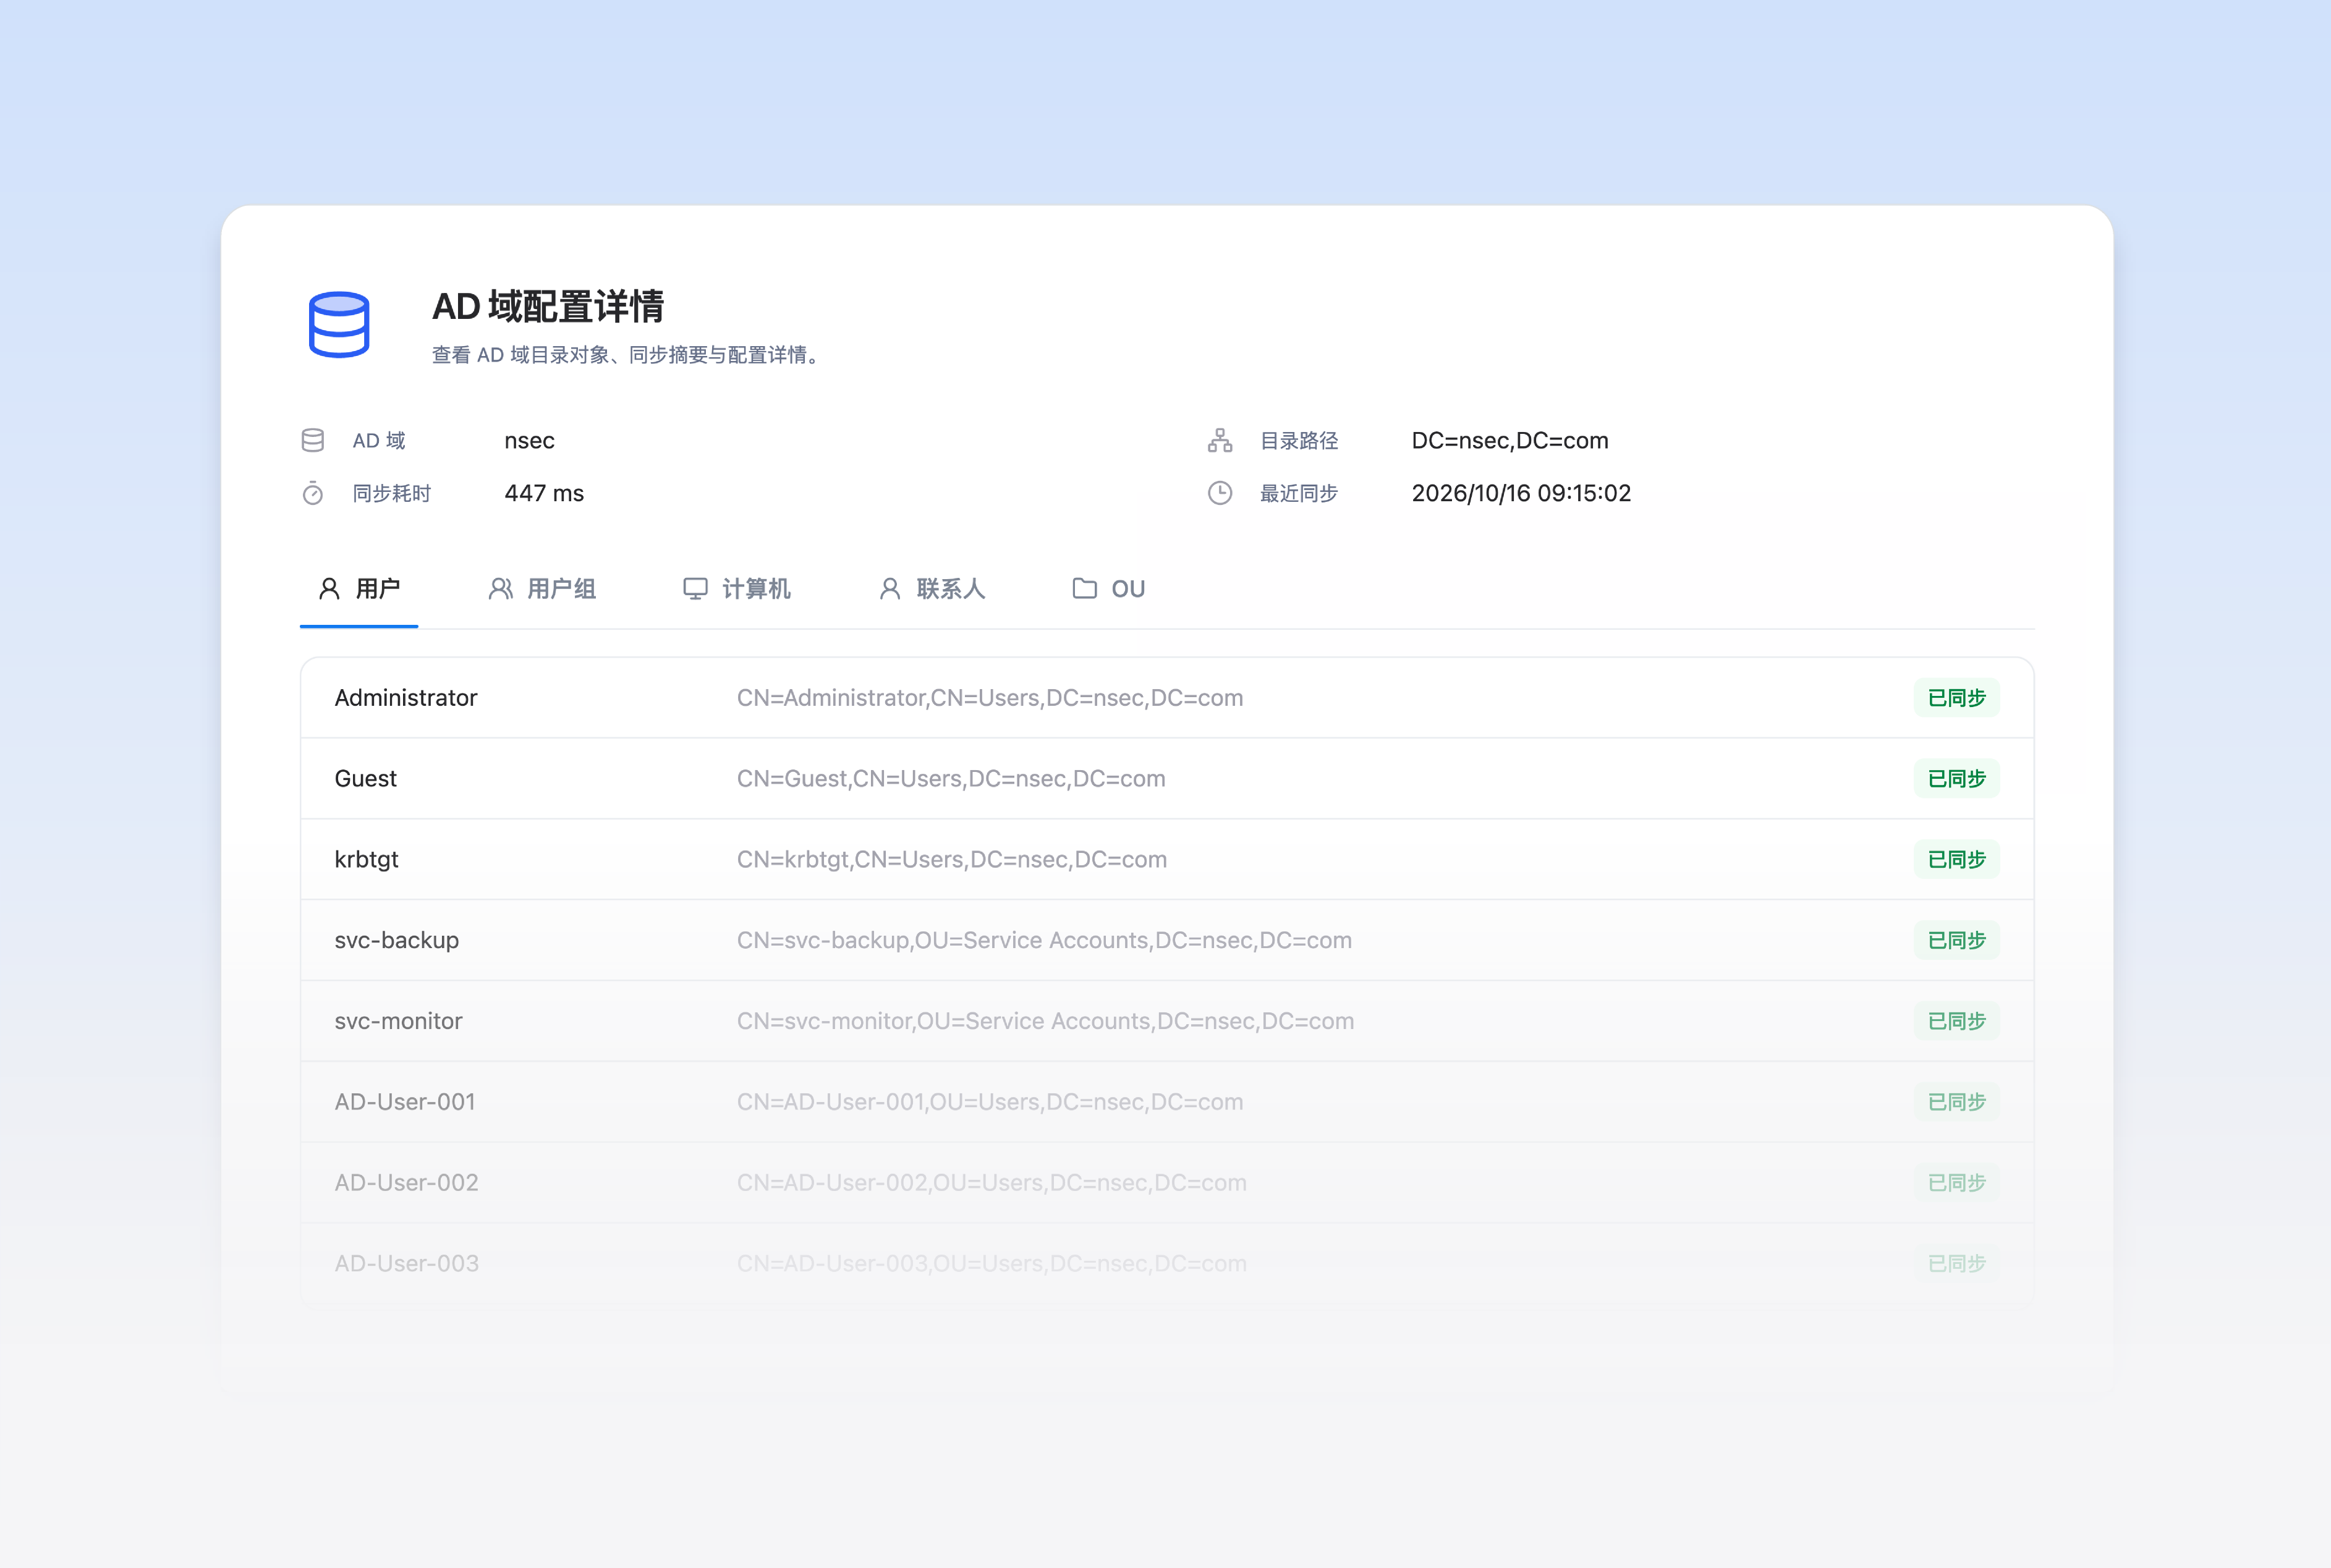
身份源接入与同步
连接 AD、LDAP,配置同步范围与计划,掌握目录身份的同步状态。
统一用户目录
集中管理用户、组与身份来源。
 用户身份
 OIDC应用单点登录
 业务应用
应用单点登录
通过 OIDC 接入业务应用,统一处理登录认证与应用授权请求。
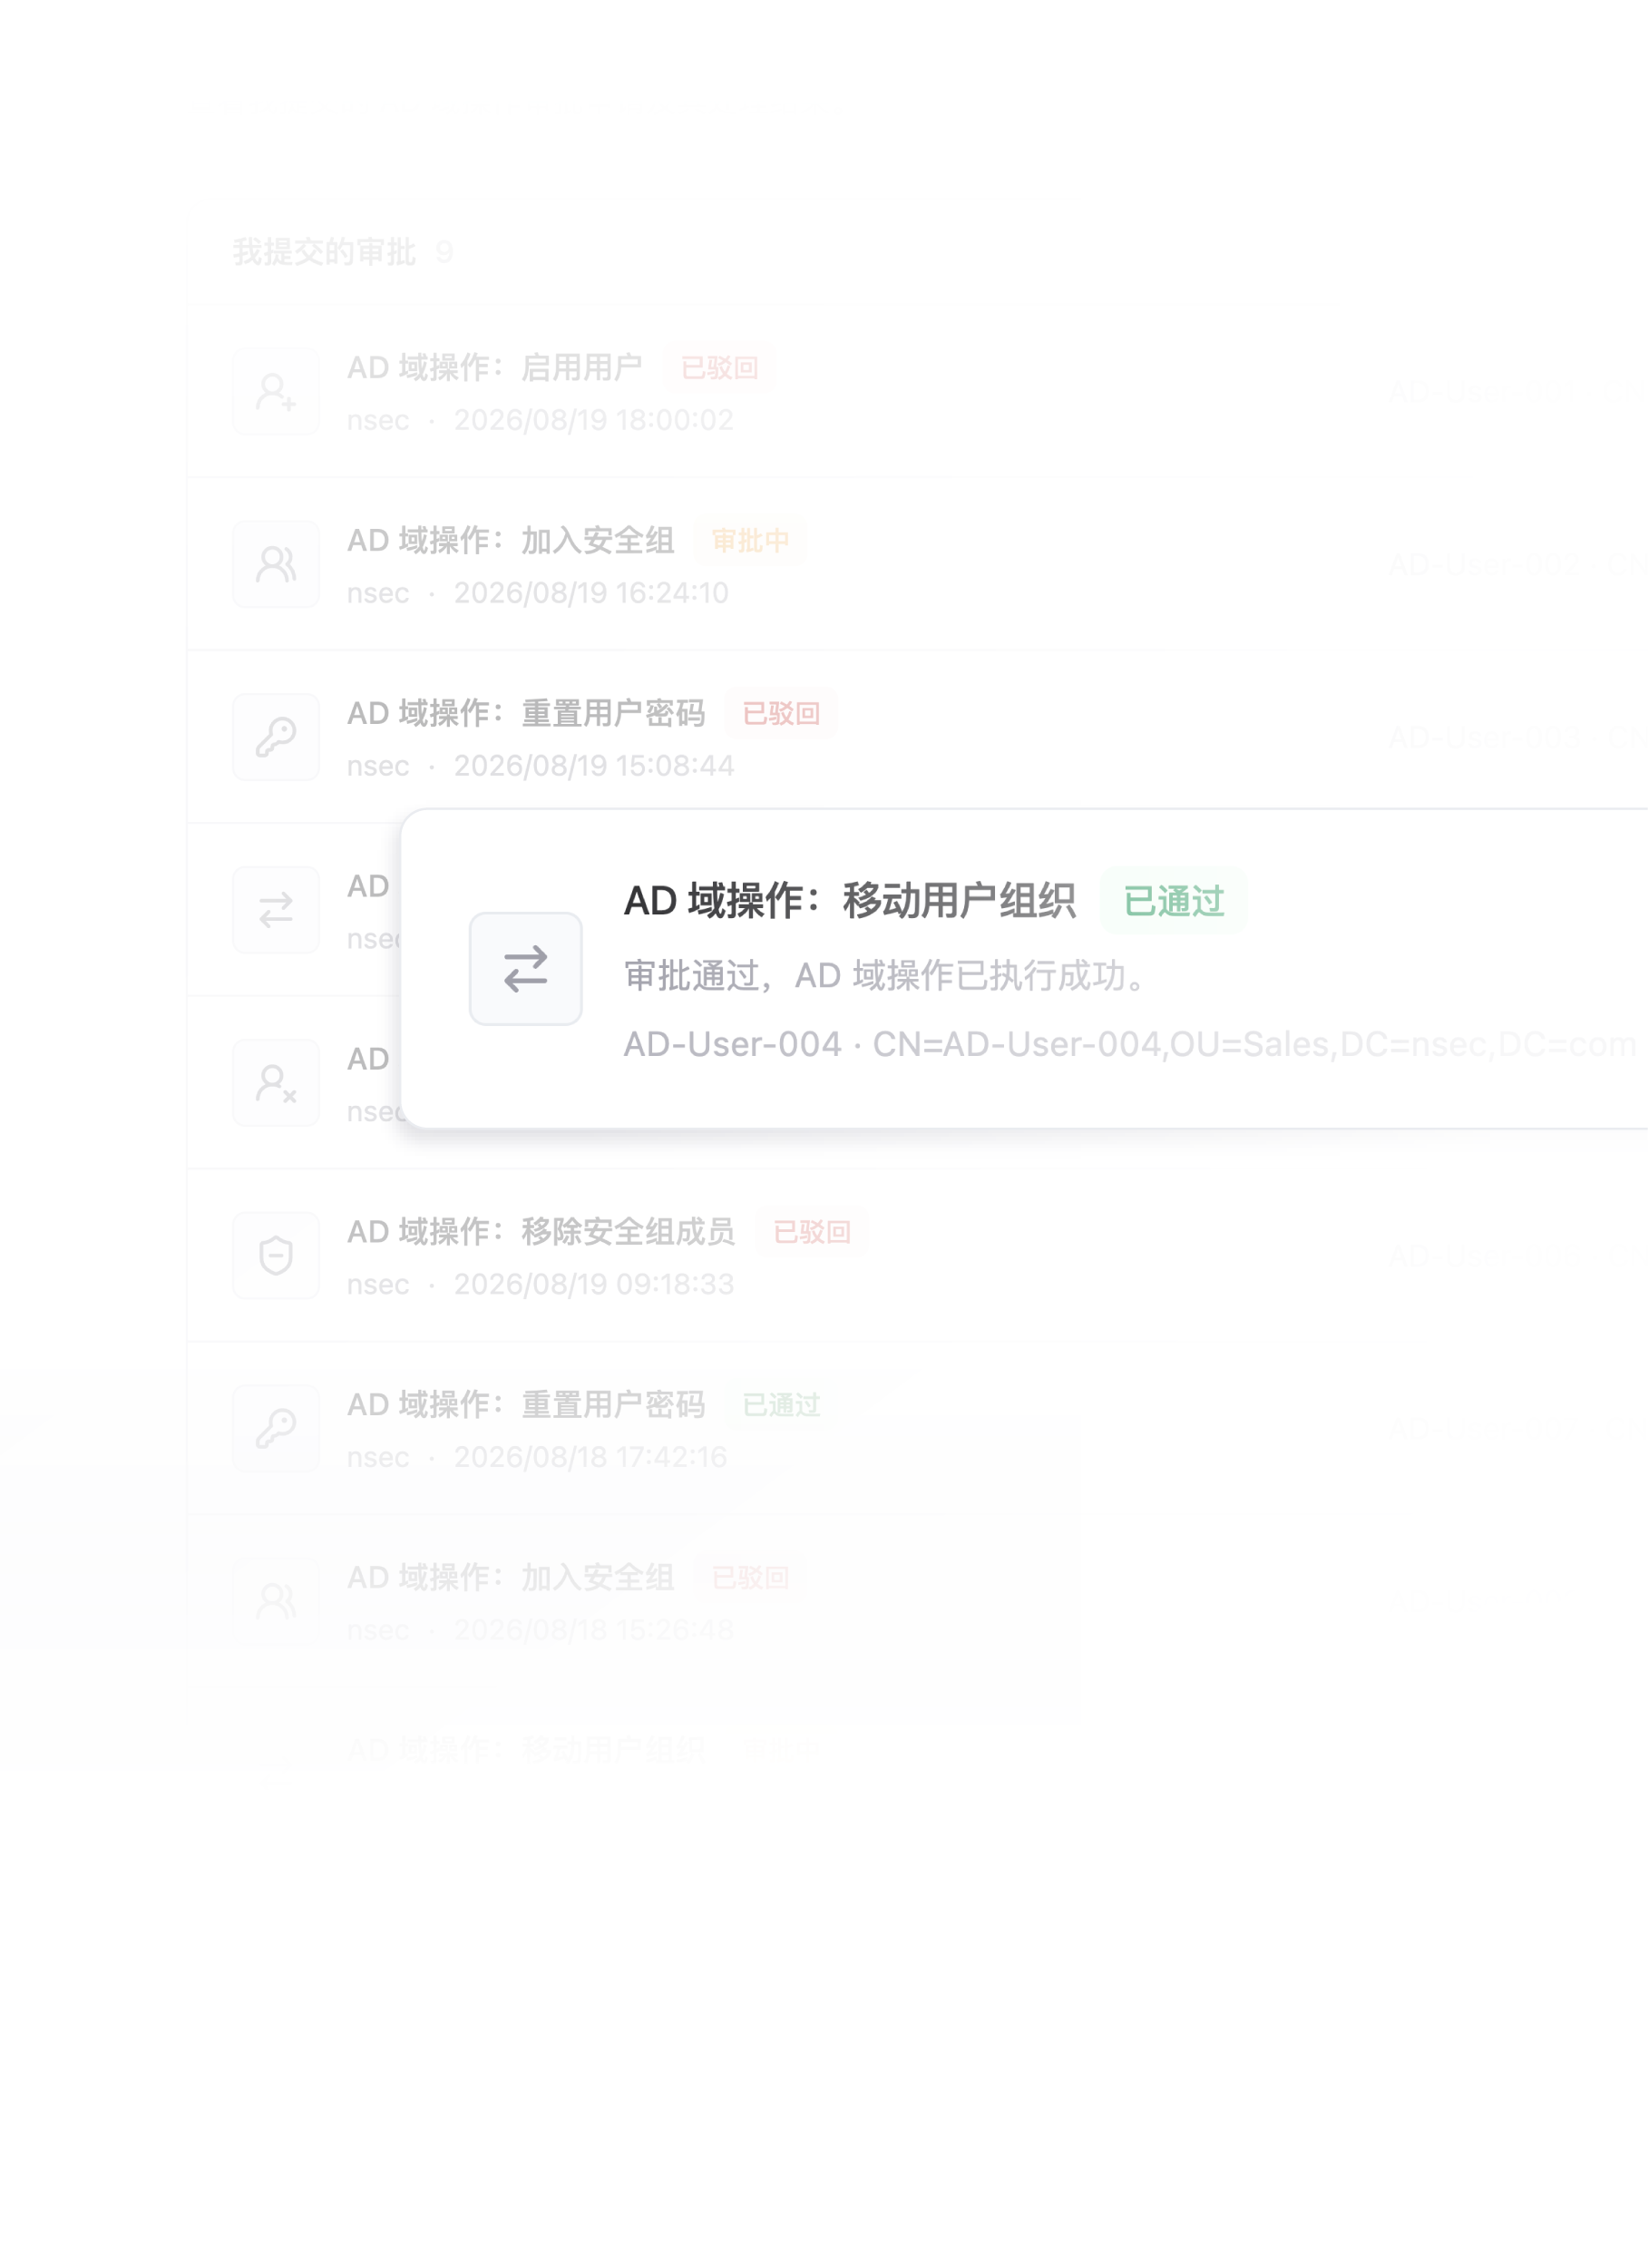
应用访问授权
按应用维护用户访问范围。
 认证配置与签名证书
集中维护认证参数与签名证书,为应用集成提供可靠的身份配置。

认证事件审计
关联账号与应用,核查认证事件。
从登录到授权,问题有迹可查
串联登录、认证、授权与回调事件,结合账号、应用及处理结果追踪访问过程,核查失败环节与异常原因,让登录问题定位和授权排查更有依据。
查看登录及认证阶段的事件,结合账号与应用信息,核查认证是否成功。
区分授权请求与授权确认阶段,结合应用信息核查访问问题。
查询令牌签发、刷新相关事件,定位应用认证交互中的异常环节。
结合回调、完成或失败等阶段信息,追踪认证流程的处理结果。
让身份来源清晰,让管理边界明确
企业身份可能来自已有目录,也可能由管理员在本地建立。将两类账号纳入统一视图,同时保留各自的来源与维护方式,让账号核查、信息更新和应用授权有清晰依据。
目录同步身份
连接 AD、LDAP,统一同步目录身份,核查同步范围与任务状态。
本地维护账号
按需创建用户账号,维护身份信息、组关系与应用访问范围。
让应用接入,从配置到访问都有清晰路径
围绕应用信息、认证协议与访问范围梳理接入步骤,结合登录事件核查使用结果,让每个应用的身份接入清晰可管。
创建应用
维护应用名称与基本信息,建立统一的应用管理入口。
配置认证
设置 OIDC 认证参数与回调地址,衔接应用登录流程。
分配访问
维护应用的访问范围,让用户与应用授权关系清晰可查。
核查登录
查看认证及授权事件,结合处理结果定位访问异常。
身份管理场景
从现有目录接入到人员入转离,围绕身份、应用与授权建立清晰的管理流程,并通过认证事件核查访问问题。
现有目录接入
连接企业 AD、LDAP 目录,核查身份同步范围与目录对象。
应用认证接入
统一接入业务应用,集中配置认证协议与登录回调地址。
人员入职
创建或同步人员身份,为新员工配置工作所需的应用访问。

岗位调整
结合岗位职责变化核查应用范围,调整相应的访问授权。

离职权限回收
核查离职人员账号与应用授权,回收不再需要的访问权限。
认证问题核查
关联账号与应用的认证事件,定位登录及授权过程中的问题。


