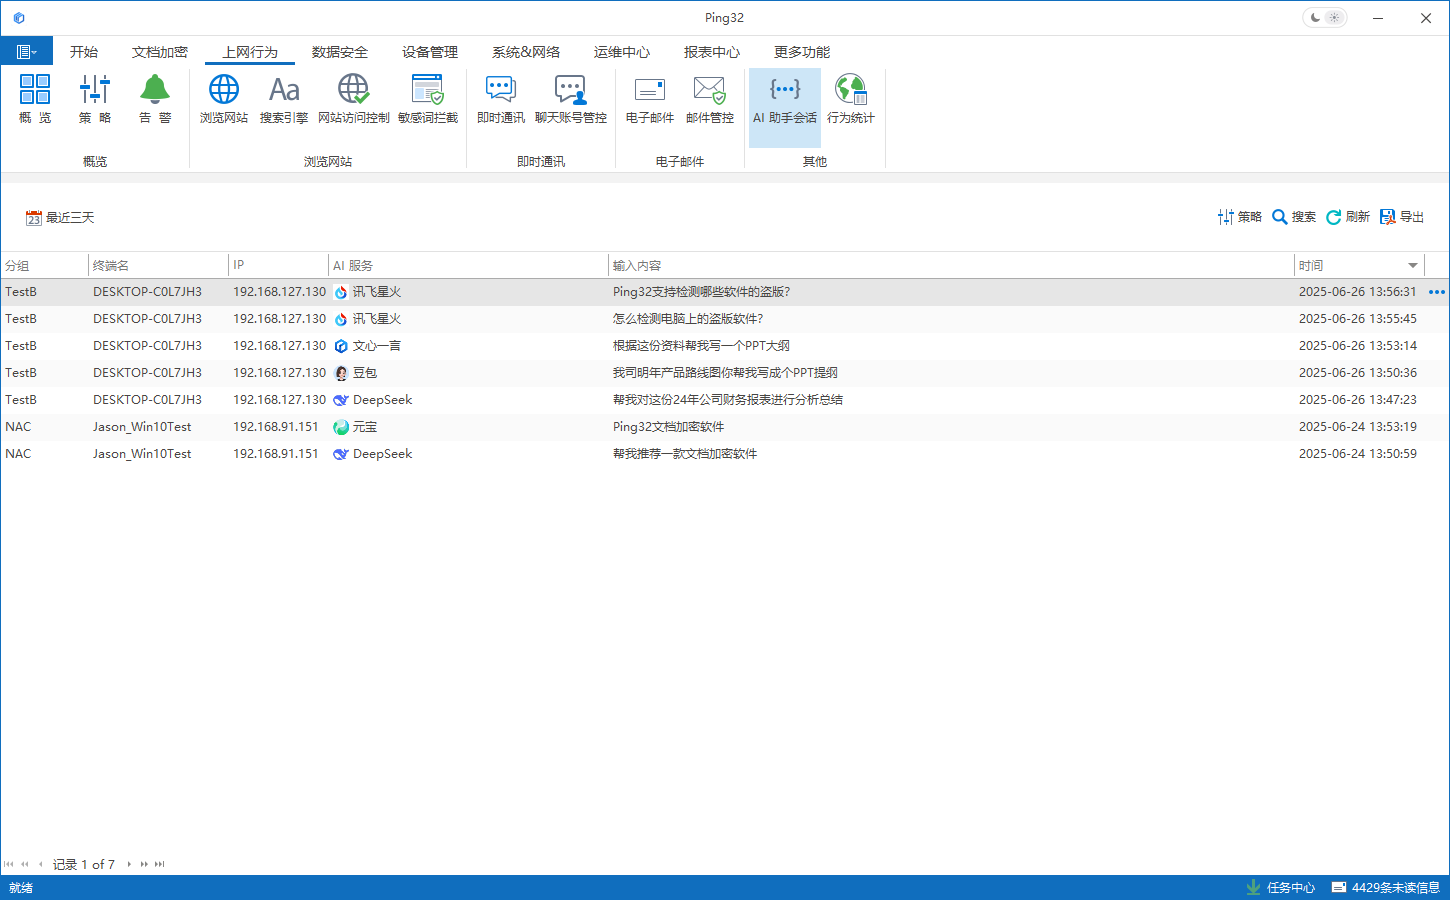
“这段财报数据怎么分析?” “我司明年产品路线图你帮我写成个PPT提纲。” “这份客户需求文档太乱了,你帮我整理一下。”
这样的对话每天都在发生。
随着 AIGC 技术的快速演进,各类 AI 助手正逐步融入企业的日常业务流程,涵盖代码生成、文案撰写、数据分析、报告整理等多个场景,显著提升了知识型员工的工作效率。 但是,如果将含有敏感信息的文本内容输入到未经企业授权的 AI 平台,不仅违反公司信息安全制度,还可能导致核心数据被第三方模型存储、学习甚至泄漏。 AI 助手泄密具有以下特点:
- 隐蔽性强:员工主观上并未意识到泄密,只认为是“用工具帮忙”。
- 传统 DLP 难识别:数据未通过邮件、网盘、U盘等传统通道,而是通过浏览器输入。
- 影响范围广:一旦被训练进大模型,企业数据将永久失控。
一旦这些数据未经防泄密处理被输入到基于互联网部署的大模型接口中,哪怕模型承诺“不会存储”,也很难保证文件上传后的安全性。
风险后果:从“无意识泄密”到“不可逆损害” 当企业员工将敏感内容输入到 AI 助手中时,这些数据不仅可能被即刻使用,还极有可能永久进入模型训练库,并在他人提问时被参考输出,造成不可挽回的泄密后果。 案例一:三星半导体核心资料泄漏 三星多位工程师在开放使用 ChatGPT 期间,将源代码、芯片测试数据、会议记录等机密内容上传至平台,导致相关信息被纳入 OpenAI 训练模型并无法撤回,在不到三周内连续出现至少三起泄密事件,最终促使三星全面限制员工使用 AI 工具。 案例二:国家涉密人员违规使用 AI 中国国家安全部门通报,多名涉密人员为节省时间,违规将机密材料直接输入AI写作小程序。由于公有 AI 平台可积累用户输入,这类涉密数据存在被训练、复现甚至被对外泄漏的风险,严重威胁国家安全。 案例三:广东企业全员遭调查事件 某员工为简化表格工作,将含公司敏感数据的文件上传至公共 AI 平台,试图自动化生成报表,最终导致企业因个体操作失误被迫承担系统性合规危机。 Ping32:建立AI助手使用的“安全边界” 要解决 AI 助手泄密问题,企业必须从“制度+技术”双层面着手,建立一套系统化的防控方案:01 智能识别 AI 相关对话窗口
Ping32具备对主流 AI 助手平台(如DeepSeek、文心一言、Copilot、元宝、豆包等)的访问行为识别能力,并支持精准记录员工在 AI 平台中输入的内容,包括网页端表单填写、文本粘贴、文件上传等。系统会自动识别是否包含敏感信息,如客户数据、项目代号、技术参数、源代码段等,并可基于自定义关键字、正则模式或文件内容识别策略触发告警或阻断。 该能力可全面覆盖用户通过浏览器访问 AI 工具的场景,实现对“主动输入”行为的实时感知与事后可审计,解决企业最担忧的“员工无意上传不可控”的问题。