

在企业信息化早期阶段,数据安全更多围绕服务器、数据库和网络边界展开。只要核心系统本身足够安全,数据就被认为处于可控状态。然而,随着企业业务形态和办公方式的持续变化,数据的主要承载和使用场景已经发生明显迁移。越来越多的业务数据不再长期停留在集中式系统中,而是频繁出现在员工终端设备上,以文件的形式被创建、编辑、共享和外发。
这种变化使得数据安全问题逐渐从“系统是否被入侵”,转变为“数据在日常使用中如何被管理”。文件通过邮件发送、通过网页上传到外部平台、被拷贝到外设或移动存储设备(USB)中,这些行为大多是正常业务流程的一部分,却也成为数据泄露最常见的发生点。风险不再隐藏在复杂的攻击链路中,而是分散在每一次看似合理的文件操作里。
对企业而言,这种风险形态尤为现实。一方面,业务对灵活协作的依赖不断增强,文件外发几乎不可避免;另一方面,企业往往缺乏专门的安全团队,难以通过高复杂度系统对所有行为进行实时控制。如何在不显著增加管理负担的前提下,降低文件外发带来的不确定性,成为数据安全建设中的关键问题。
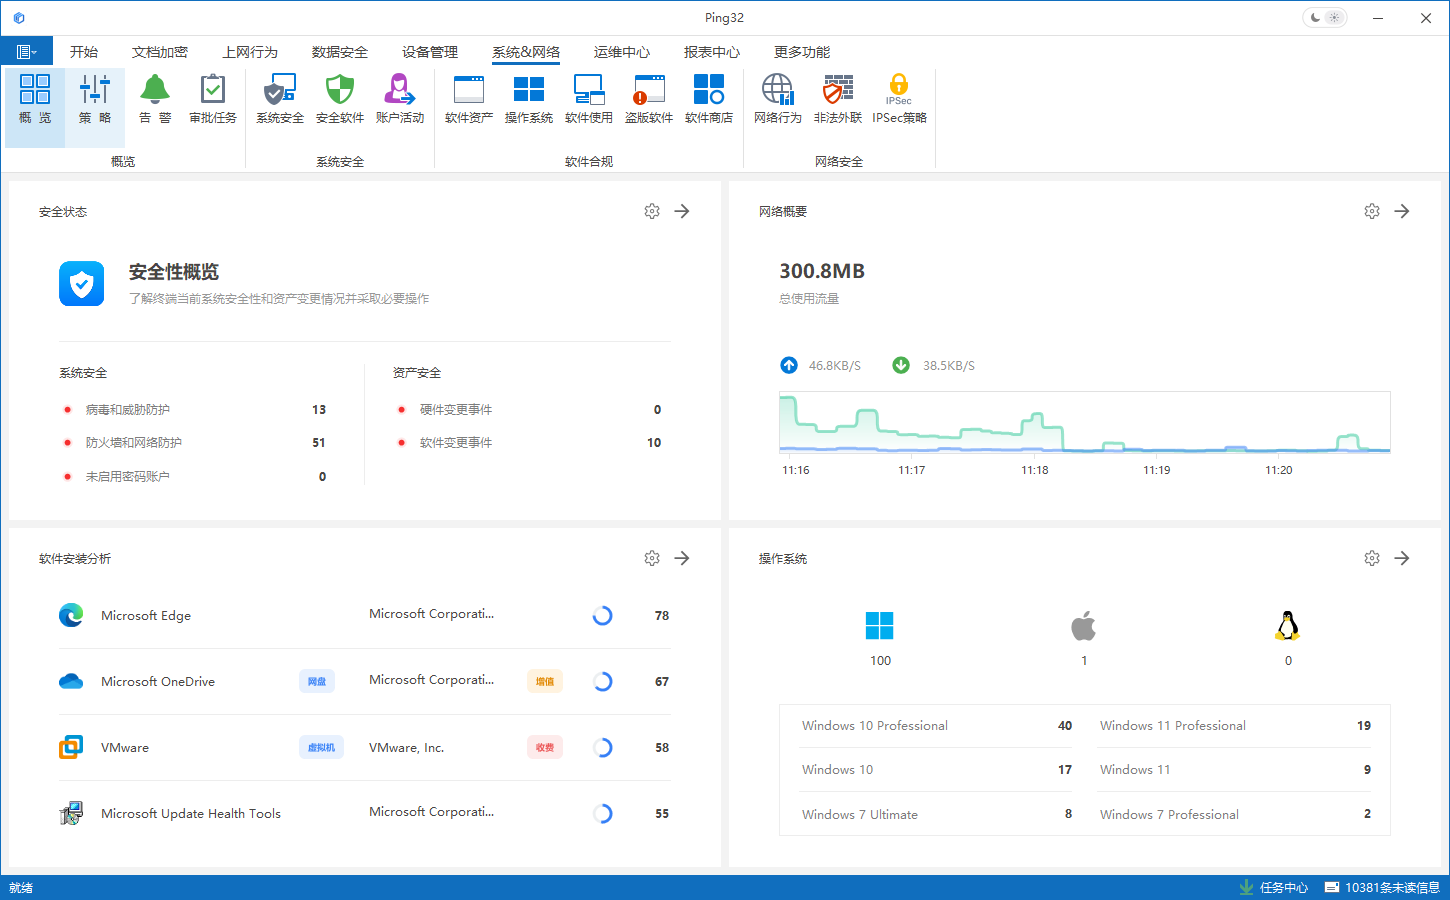 这种方式的核心价值在于“连续性”。通过终端管理能力,Ping32 将文件的创建、修改、复制,还是通过文件外发或网页上传离开终端等行为纳入统一的管理视角之中。无论文件是通过邮件发送、网页上传,还是被写入外设/USB 设备,相关行为都可以在同一体系下被识别和记录。这种方式避免了对不同工具、不同平台分别管理所带来的复杂性,从架构上降低了复杂度,也为后续的分析与决策提供了稳定的数据基础。
在此基础上,Ping32 并不要求企业在一开始就定义复杂的安全策略,而是优先帮助企业“看清现状”。系统关注的不只是是否阻止某一次外发行为,而是持续记录文件流转过程中的关键信息,使企业在需要时能够还原事实经过,解释“发生了什么”,而不仅是“是否违规”。在充分理解自身文件外发行为模式之后,再逐步引入针对性的管理措施,使数据防泄漏建设更加符合企业的实际节奏
办公方式与工具变化带来的挑战
当前企业面临的数据泄露风险正逐步增加,这并非单一因素导致,而是多种办公环境变化叠加后的结果,主要体现在以下几个方面:- 以终端为中心的办公方式成为常态,文件成为数据流转的主要载体,大量敏感信息以文档形式存在,在个人设备上生成和流转
- 文件外发渠道多样化,包括邮件、网页上传、即时通信工具 等
- 外设与移动存储设备仍被广泛使用,数据易脱离受控环境
- 终端设备成为数据操作核心,但管理视角往往碎片化
- 客户与合作方对数据处理过程的可审计性提出更明确要求
为什么“知道重要,却难以真正落地”
尽管越来越多企业已经意识到数据防泄漏(Data Loss Prevention, DLP)的重要性,但在实际推进过程中,许多企业都会遇到相似的挑战:- 数据使用场景复杂,难以快速梳理哪些文件需要重点保护
- 文件外发行为分散在多个工具和渠道中,缺乏统一视角
- 过于严格的管控方式容易影响正常办公效率,引发内部阻力
- 安全系统部署复杂,对IT资源和运维能力要求较高,难以长期维护复杂系统
- 事后只能“发现问题”,但缺乏完整的审计留痕用于复盘和说明
- 多种安全工具之间缺乏协同,数据视角割裂,无法形成连续的数据管理链路
Ping32 的方法:以终端为核心,管理但不过度复杂
Ping32 对数据防泄漏的理解,并非从单一拦截点出发,一次性覆盖所有安全场景,而是从终端管理这一基础能力入手,将文件的使用与流转过程纳入统一视角,围绕这企业内部真实存在的数据使用路径,通过在终端侧对文件操作行为进行持续记录,帮助企业逐步还原数据在真实环境中的流转轨迹,逐步建立可观察、可管理的数据防泄漏体系。
这种方式的核心价值在于“连续性”。通过终端管理能力,Ping32 将文件的创建、修改、复制,还是通过文件外发或网页上传离开终端等行为纳入统一的管理视角之中。无论文件是通过邮件发送、网页上传,还是被写入外设/USB 设备,相关行为都可以在同一体系下被识别和记录。这种方式避免了对不同工具、不同平台分别管理所带来的复杂性,从架构上降低了复杂度,也为后续的分析与决策提供了稳定的数据基础。
在此基础上,Ping32 并不要求企业在一开始就定义复杂的安全策略,而是优先帮助企业“看清现状”。系统关注的不只是是否阻止某一次外发行为,而是持续记录文件流转过程中的关键信息,使企业在需要时能够还原事实经过,解释“发生了什么”,而不仅是“是否违规”。在充分理解自身文件外发行为模式之后,再逐步引入针对性的管理措施,使数据防泄漏建设更加符合企业的实际节奏
从可视化与审计开始,逐步引入策略管控
对于多数中小企业而言,数据防泄漏并不适合一步到位。在实际应用中,Ping32 更适合采用循序渐进的落地方式:- 建立可视化能力:当进行文件外发与网页上传时,看清真实情况
- 完善审计留痕:形成稳定的审计留痕机制,对文件操作形成连续、可查询的记录,确保关键操作可被回溯和说明
- 识别高风险场景:基于审计数据,定位频繁或异常的外发行为,为管理决策提供事实依据
- 逐步引入策略:在不影响业务的前提下,对特定场景进行约束,降低风险


