

随着数字化转型持续深入,企业所面临的安全挑战正变得更加复杂与多样:数据泄露事件频发、网络攻击手段升级、内部权限滥用风险上升,传统以“阻断”为主的安全体系已难以覆盖全链路风险。企业迫切需要一套更全面、更智能、更可落地的安全管理方案,用于持续保护关键数据与业务运行安全。
Ping32 正是在此背景下推出的企业级数据安全与终端治理平台。它以“数据为中心、终端为抓手、行为为线索”,通过智能分析、快速响应与多维安全能力,帮助企业同时获得强大的数据保护、终端可视化管理与风险评估能力,并以灵活的策略配置与审计闭环,构建可持续演进的安全防护体系。
一、企业面临的多重安全挑战:从传统防护走向智能治理
1. 数据泄露与隐私保护风险持续上升
从全球趋势看,数据泄露事件仍在增长。企业一旦未能有效保护敏感数据,往往会带来直接的财务损失、品牌声誉受损以及法律责任。在隐私保护法规日益严格(如 GDPR、CCPA 等)的背景下,企业既要面对外部攻击风险,也必须承担内部员工疏忽或违规操作导致的数据泄漏后果。
在实际业务中,文件存储、共享与传输环节普遍存在安全薄弱点:权限配置不规范、外发通道分散、员工安全意识不足等都可能成为泄露入口。尤其是客户信息、财务数据等高敏感数据一旦外泄,可能引发高额罚款并影响企业长期发展。
2. 海量数据下的高效管理与实时监控难题
企业数据规模持续增长,文件与信息流动路径也更复杂。传统安全工具在面对大规模数据时,常难以做到实时监测、快速检索与智能分析,容易出现“看不见、追不上、管不住”的治理盲区。企业需要一套高效系统,能够在海量数据中快速识别潜在风险,并及时触发响应机制。
同时,企业还必须在安全与效率之间取得平衡:在保障数据安全的前提下,仍需支持快速访问、精准检索、批量分析和报表生成等高频需求,这对系统性能与响应速度提出了更高要求。
3. 内外部威胁叠加,权限与行为治理成为关键
企业威胁来源不仅来自外部黑客,内部人员的不当行为同样是重要风险源。大量泄密事件并非技术漏洞导致,而是由于权限控制松散、审计缺失、违规外发难以及时发现等管理问题引发。如何在不影响业务效率的前提下,实现可控的权限管理与可追溯的行为审计,已成为企业安全治理的核心命题。
二、Ping32 是什么:重塑企业数据安全与终端治理
Ping32 是面向企业的综合型数据安全解决方案,旨在应对数据泄露、终端风险、权限滥用与合规审计等多维挑战。作为集文件透明加密、数据防泄漏(DLP)、终端安全管理等能力于一体的智能平台,Ping32 致力于提升企业数据保护水平,优化信息流动效率,并在运营过程中持续保障合规与可控。
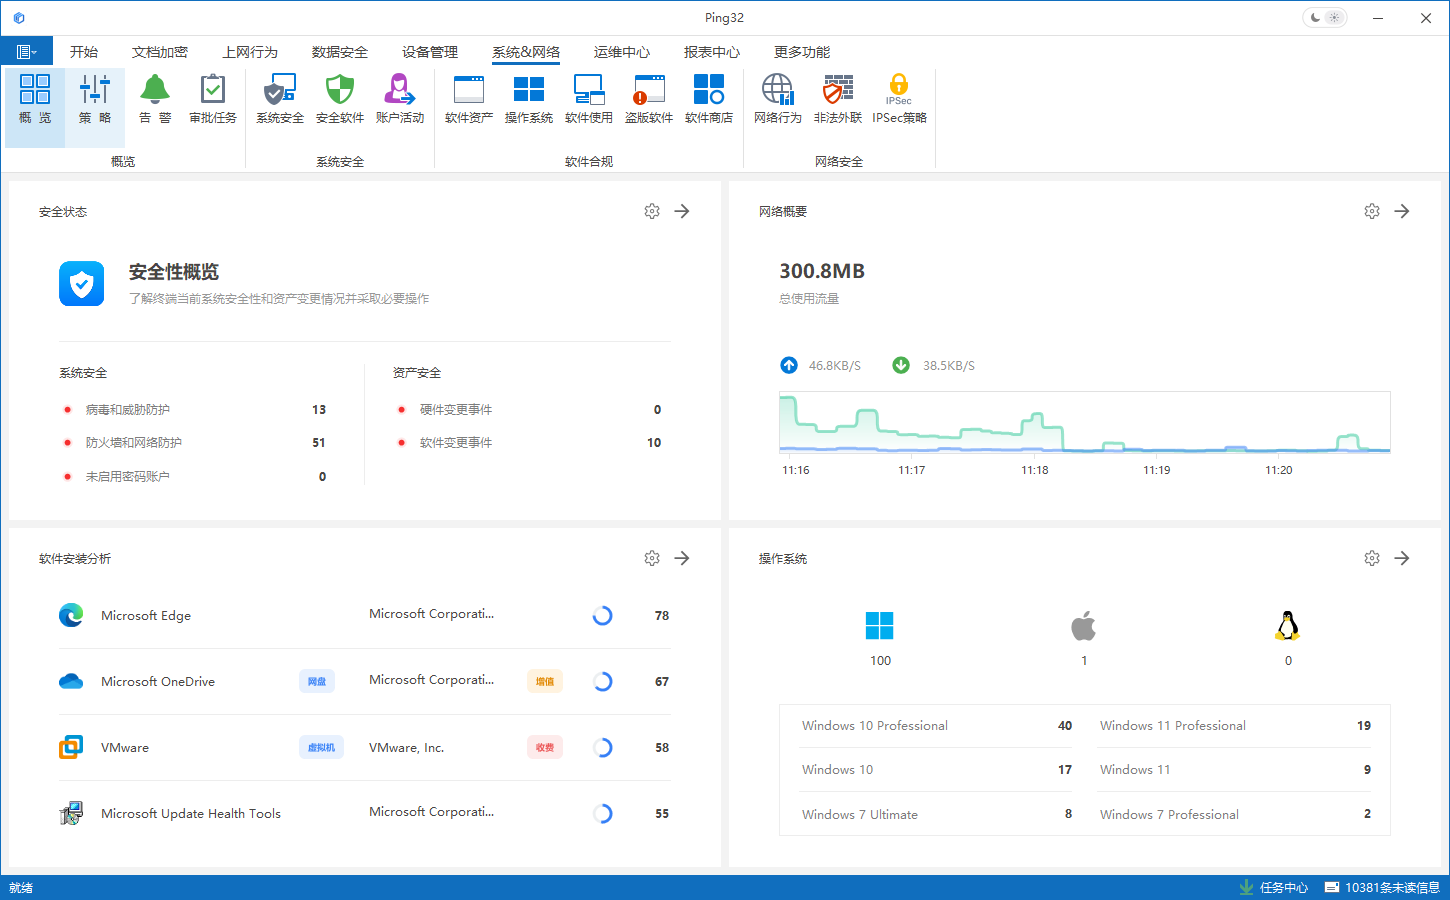
Ping32 以模块化架构与统一平台能力为基础,使企业能够按需分阶段部署,同时保持策略与审计的统一管理。它不仅具备强大的防护能力,也提供简洁易用的操作界面与全球化支持,帮助企业在多分支、多区域环境中实现一致的安全治理。
三、Ping32:从数据到终端,覆盖企业安全防护全链路
Ping32 的核心优势在于端到端的一体化防护能力。它将终端管理、数据保护、访问控制、行为审计等能力整合到同一平台,形成可闭环的安全体系,帮助企业降低多产品并行带来的管理成本与运维复杂度。
1. 终端安全管理:从可视化监控到主动防护
Ping32 提供全面的终端安全管理能力,可实时监控各类终端设备(桌面电脑、移动设备、服务器等)的运行状态,确保终端环境符合安全基线要求,并及时发现潜在风险。
-
实时采集终端关键指标,如设备状态、网络地址等;
-
自动检测安全事件,如非法外联、未授权软件、离线告警等;
-
支持远程协助、远程擦除、资产盘点等能力,提升 IT 运维效率。
2. 文件加密:保障数据全生命周期安全
Ping32 通过文件加密能力,为企业敏感数据提供持续保护,确保数据在存储与传输过程中始终安全可控。
-
实时文件加密:采用驱动层加密技术,文件自产生即加密,即便被盗取也无法被解读。
-
透明加密机制:自动加密,无需用户手动操作;加密文件在企业内部授信终端可无感使用,保障协作效率。
-
稳定加密支持:采用操作系统内核级加密机制,确保加解密过程中文件零损坏,降低传统加密导致文件损坏的风险。
3. 数据泄露防护与追踪:阻断外泄、追踪去向、风险可控
Ping32 提供数据防泄漏(DLP)能力,可实时监测并记录敏感数据外发行为,帮助企业快速掌握数据外发路径、去向及风险等级。
-
审计与追踪:完整记录数据活动轨迹,支持审计取证与责任界定;
-
全渠道防护:统一控制 USB、邮件、打印、IM、浏览器上传等外发通道;
-
敏感内容识别:识别设计文档、源代码、合同资料等高价值信息;
-
外发权限控制与审批:支持细粒度策略与灵活审批流程,降低误用与违规外发风险。
4. 拓展安全治理能力:资产、外设与网络行为全覆盖
除核心能力外,Ping32 还通过扩展模块覆盖企业安全体系关键环节:
-
软件合规与资产治理:自动盘点软件资产,识别与治理盗版软件,降低法律与安全风险;
-
设备与外设安全控制:对 USB、移动存储等外接设备进行权限管理与告警,阻止未经授权接入导致泄密或恶意传播;
-
网络行为与访问治理:对网址访问、应用流量与通信协议进行深度监控和策略管控,同时覆盖 IM、邮件等常见数据通道的内容审查与控制。
四、Ping32 为企业带来的核心价值
1. 更低门槛的使用体验与部署成本:Ping32 界面直观、策略配置灵活,帮助企业快速上手与落地,显著降低培训与运维成本。2. 更完整的安全防护体系:从终端到数据、从权限到外发通道、从监测到审计闭环,Ping32 提供覆盖全链路的安全能力,全面提升企业数据与业务运行的安全性。
3. 更快的事件分析与响应能力:通过聚合搜索与多源关联分析,Ping32 能帮助安全与 IT 团队更快定位敏感文件、外发行为与终端风险,缩短处置时间,提高治理效率。
4. 高性能数据与存储架构支撑规模化治理:Ping32 通过整合 MySQL、ElasticSearch、Redis、MinIO 等组件,提供高效存储与检索能力,支持大规模数据处理与复杂查询,保障系统在高并发场景下依然快速响应与稳定运行。
五、行业应用:多行业落地验证
Ping32 已广泛应用于金融、制造、教育、医疗、公共事业等行业,在保障数据安全、提升运营效率与满足合规审计方面取得显著成效:
-
金融行业:保护客户资料、交易记录等关键敏感信息,支持泄密追踪与风险分级,确保数据可控可审;
-
医疗行业:保护患者隐私数据与医疗记录,通过加密与追踪降低滥用与泄露风险;
-
教育行业:为高校与科研机构提供研究数据、学术资料保护能力,并输出相关审计与治理报告。
六、常见问题(FAQ)
Q1:Ping32 如何确保企业敏感数据不被泄露?
A:Ping32 通过数据防泄漏(DLP)能力对文件上传、邮件发送、即时通讯等外发行为进行实时监控,并结合敏感内容识别与智能分析,精准发现潜在泄露行为。系统可对高风险行为告警,并通过外发权限控制与审批流程阻断未经授权外发,确保敏感数据可控可追溯。
Q2:Ping32 的加密能力如何保护企业数据?
A:Ping32 从文件生成开始实施加密保护,企业内部授权环境可无感使用。一旦文件外泄至外部环境,通常无法正常打开或呈现乱码状态,从而有效保护机密文件安全。
结语
在网络安全形势日益严峻的当下,Ping32 作为一体化企业安全平台,能够帮助企业从终端、数据、权限与行为多个维度应对复杂威胁。通过智能化的数据保护、审计追踪与风险评估体系,Ping32 让企业真正实现“看得见、管得住、追得回”,为数字资产与运营安全构筑稳固防线。


