

重要文書の暗号化
企業のコア技術データの保護
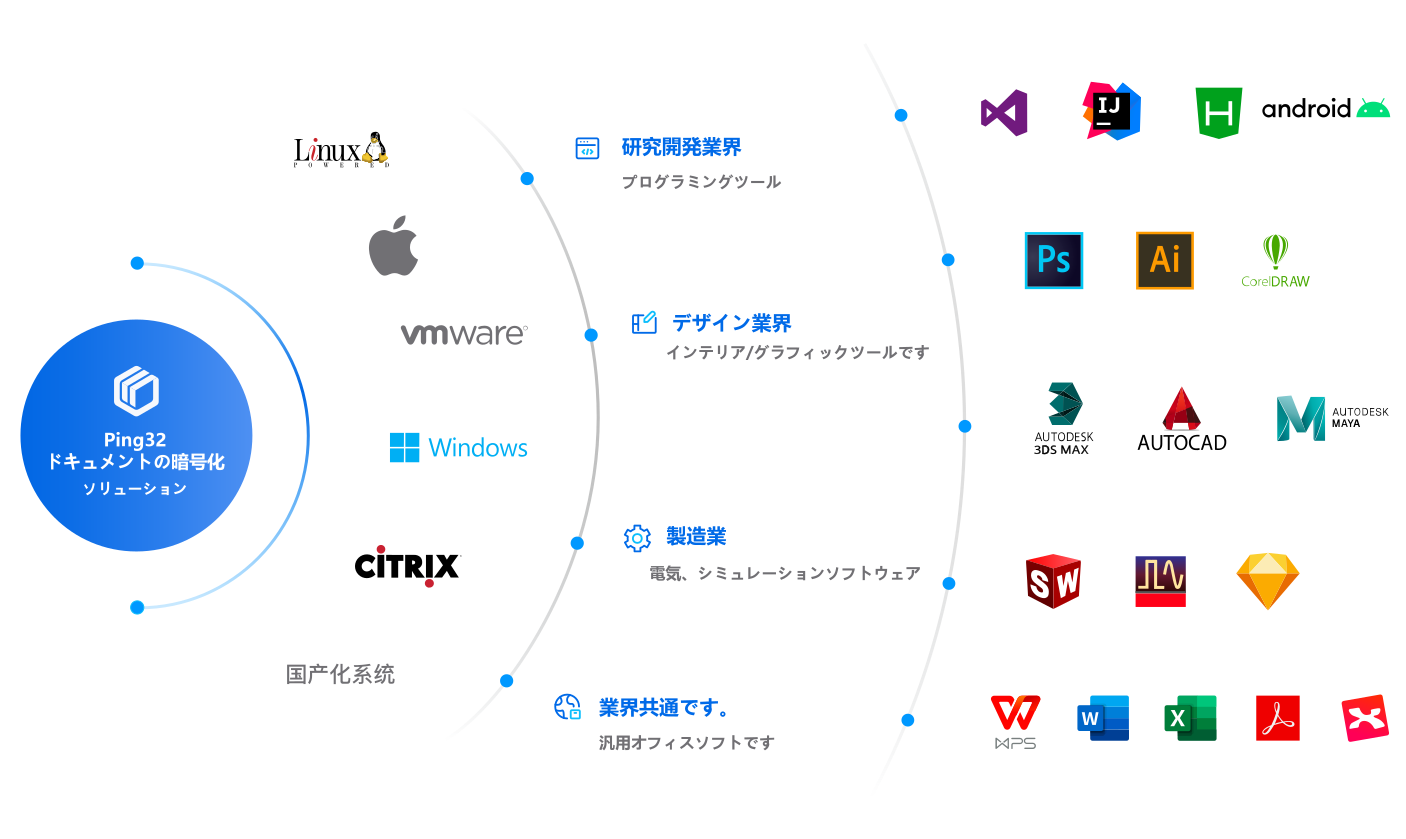
強固な暗号アルゴリズムにより、指定された管理対象アプリケーションで作成されたファイルをリアルタイムで自動暗号化し、アクセス時に自動復号します。処理はユーザーに意識させず、従来の業務を妨げません。
詳しく見る

透過型暗号化・復号
ファイルへのアクセス時にリアルタイムで透過的に暗号化・復号します。オフィス文書、設計図面、ソースコードなどを保護します。

半透過型暗号化・復号
暗号化済み文書のみを安全に管理します。編集後も暗号化状態を維持し、未暗号化のファイルには影響しません。

信頼できるアプリケーションライブラリ
オフィス文書、設計図面、ソースコード、圧縮ファイルなど、さまざまなアプリケーションやファイル形式の暗号化に対応します。
承認プロセス
ビジネス要件に応じた柔軟な承認ワークフローをサポートします。


様々なユーザー要件に対応する柔軟な承認方式を提供します。
多段階承認
逐次承認、並列承認、署名承認など、多段階の承認フローに対応し、適正な管理者承認を実現します。
承認割当
クォータ制により、ユーザーごとの復号・ダウンロード上限を設定し、運用を柔軟に管理できます。
多様な承認手段
メール、モバイル、管理コンソール等、複数の承認手段に対応します。

文書復号承認
ファイル種別やサイズに応じた復号承認を行い、復号後は設定時間を経て自動で再暗号化します。

送信ファイル検査
送信時にアクセス権やコンプライアンスをチェックし、安全なファイル共有を実現します。

アクセス権調整
機密文書の利用権限を細かく設定し、承認された管理者・担当者のみが閲覧・利用できるよう制御します。

セキュリティドメイン管理
部署や業務などの境界を定義し、重要文書の部門間利用を厳格に制限します。

メール復号管理
受信メールの本文・添付ファイルに対してコンプライアンス検査と復号承認を行い、安全なメール運用を支援します。

オフライン作業時間の延長
事前に設定したオフライン利用時間を超える場合、承認申請によって利用時間を延長できます。
適用シーン
 優れたパフォーマンス
 安定した品質
 柔軟な導入

アクセス権限管理
送信ファイルごとに閲覧期間、閲覧回数、印刷権限、透かし表示などを細かく管理します。

外部共有ファイルビューアー
受信者は暗号化クライアントをインストールせずに暗号化文書を閲覧でき、安全な文書利用を支援します。

外部送信監査
送信者や送信ファイルの利用権限を含む完全なログを記録し、操作を追跡できるようにします。
包括的な暗号化、複数の利用シーンに対応
多様な暗号化要件から権限管理まで、企業のコアデータを包括的に保護します。

スマート暗号化
機密情報を自動検出して暗号化し、人的負担を低減します。

新規ファイルの自動暗号化
指定ディレクトリを監視し、新規ファイルを自動的に暗号化します。

包括的な暗号化/復号
指定場所やファイルタイプを対象にスキャンして暗号化を実施します。

ネットワークストレージ暗号化
指定したネットワークストレージ内のファイルをスキャンし、暗号化または復号します。

機密レベル管理
重要文書を機密レベル別に管理し、中核データへのアクセスを制御します。ユーザーは自身の権限を超える機密レベルのファイルにアクセスできません。

ファイルセキュリティドメイン
部門や業務間でデータを安全に分離し、文書を利用できる範囲を制御します。

復号ゲートウェイ
既存のネットワーク構成を変えずに、指定業務システムへのアップロード時に暗号化ファイルを自動復号し、ダウンロード時に自動暗号化します。

メール許可リスト
信頼されたメールアドレス向けの暗号化添付ファイルを自動復号し、個別に復号する手間を省きます。

オフライン利用
出張やネットワーク断絶時にも、承認範囲でオフライン利用を可能にします。
ファイル暗号化の一般的な用途
 企業内の重要なドキュメントのみを暗号化するには?暗号化されたドキュメントを印刷できますか?Ping64 | Ping32を用いた開発コードの暗号化暗号化ソフトウェアは送信ファイルをどのように保護するか?ウェブ閲覧の暗号化に情報漏洩リスクはあるか?Ping64 | Ping32を用いたCAD図面の暗号化ネットワーク外の端末に対する暗号管理はどう行うか?ドキュメント暗号化でサーバ側の情報漏洩をどう防ぐか?Ping64 | Ping32を用いたOfficeドキュメントの暗号化復号・送信承認の運用方法


