

OneNAC
ネットワークアクセス制御
OneNACアクセスゲートウェイは、認証、セキュリティ検査、修復、アクセス制御、操作監査を一元的に提供します。重要な業務システムへのアクセス制御とネットワーク接続のセキュリティ要件に対応し、ユーザーと端末の本人確認、ネットワーク境界の保護、端末の検出・位置特定、追跡、監査を実現します。
OneNAC は認証、セキュリティ検査、アクセス制御、監査を統合し、ユーザーと端末の識別、接続保護、追跡管理を実現します。
ネットワークアクセス制御
重要リソースへのアクセスを厳格に管理
重要な業務リソースへのアクセスとネットワーク接続のセキュリティ要件に対応します。ユーザーと端末を認証し、ネットワーク境界を保護するとともに、端末の検出・位置特定、追跡、監査を行います。
詳しく見る

主要環境との互換性
複数の主要なネットワークアクセス制御方式に対応し、異なる遮断方式を並行して利用できます。単一方式では対応しにくい環境にも柔軟に導入できます。

高い拡張性
基本的なアクセス制御に加え、端末セキュリティ管理機能をシームレスに拡張し、接続端末の安全性と信頼性を確保します。

柔軟な導入シナリオ
バイパス方式で導入でき、ネットワーク構成や設定の変更は不要です。複数の障害対策方式に対応し、高い信頼性を確保します。
エンドポイントアクセスのチェック
不正端末の接続によるウイルス感染、情報漏えい、悪意ある攻撃、トロイの木馬の侵入、ひそかな通信監視などのリスクを防ぎます。
エンドポイントアクセス制御
本人認証、クライアントのインストール、管理者承認など、企業の要件に応じた柔軟な接続制御方式を提供します。
アクセス検査
コンプライアンス確認条件をカスタマイズできます。リスクのある端末を隔離して自動修復し、安全基準を満たした端末のみ接続を許可します。
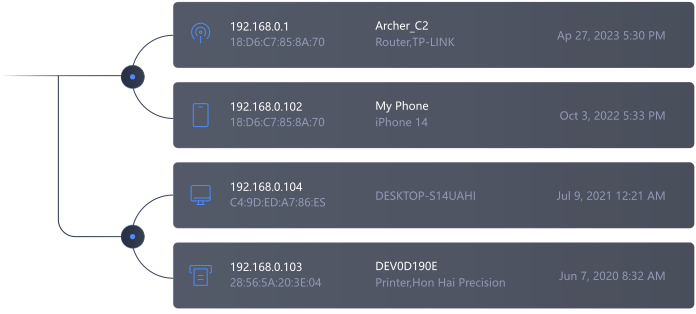
資産発見
アクティブスキャンとパッシブ監視でネットワーク上の端末を自動検出し、機器の種類を識別して可視化します。
認証管理
ローカルユーザー、Active Directory、SMSなどの認証方式に対応し、ユーザーの本人確認と一元管理を実現します。
ネットワーク管理
接続端末の操作を監査記録として残し、IPアドレスのライフサイクルを管理する統合アクセス管理基盤を構築します。
ゲスト管理
来訪者向けに柔軟な認証・アクセス管理を提供し、適切なネットワーク接続管理を実現します。
シーン別ソリューション
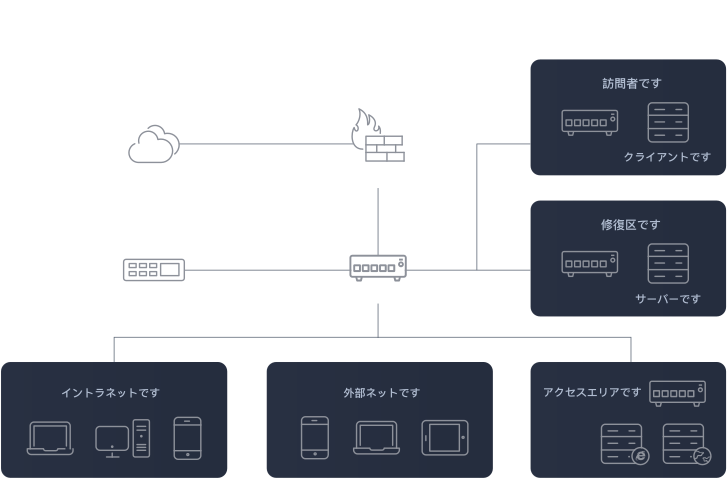
ゲストアクセスネットワーク
シナリオの説明
市場やサービスの変化に伴い、パートナー同士が訪問し合う機会が増えています。来訪者が自由にネットワークへ接続して社内リソースにアクセスできる一方、接続端末の安全性が確認されず、内部ネットワークのリスクにつながることがあります。
解決する課題
● 来訪者のネットワーク接続手順を標準化
● 内部データの漏えいを防止
● 来訪者と接続端末を特定
● 権限のないアクセスを防止
社内ネットワーク接続のコンプライアンス管理
シナリオの説明
内部ネットワークの拡大と端末の多様化により、セキュリティ設定にばらつきが生じています。運用担当者は統一した要件で一元管理しにくく、セキュリティ事故の発生時も迅速な特定と対応が困難です。
解決する課題
● 資産を一元管理
● 端末セキュリティポリシーを統一して適用
● ユーザーと資産を紐付け
● セキュリティ事故の監査と発生箇所の特定
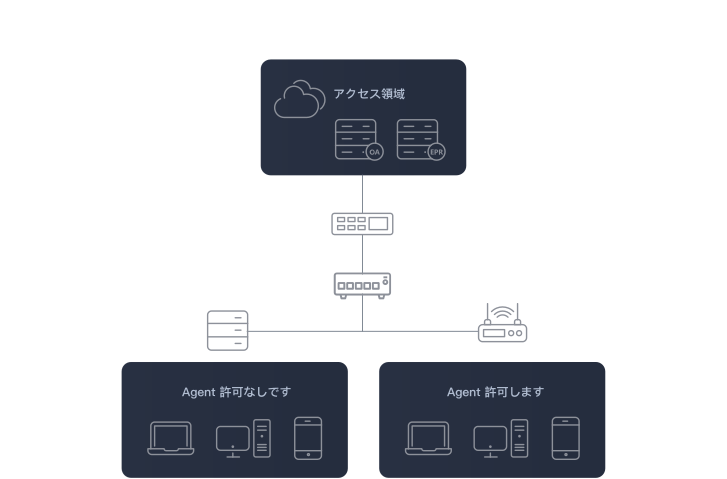
ソリューションの価値

端末のネットワーク接続を一元管理
端末の検出、来訪者管理、認証・認可、コンプライアンス確認、隔離・修復、権限管理、接続履歴の追跡まで、一連のネットワークアクセス制御を提供します。

柔軟な認証とアクセス制御
柔軟で使いやすい複合的なアクセス制御方式により、段階的な保護要件に対応し、接続状況の可視化、端末の信頼性確保、ネットワーク境界の制御を実現します。

セキュリティコンプライアンス要件への対応
許可されていない端末の社内ネットワーク接続を検出し、自動かつ視覚的に位置を特定して、ネットワークリソースへのアクセスを制御します。

連携による安全で統制された運用
Ping32端末セキュリティ管理製品と連携し、セキュリティ要件を満たした端末だけを接続可能にします。社内ネットワーク管理を標準化し、セキュリティ上のリスクを低減します。


